AI Act: qué se aplica desde el 2 de agosto de 2026 y qué se aplazó
En resumen
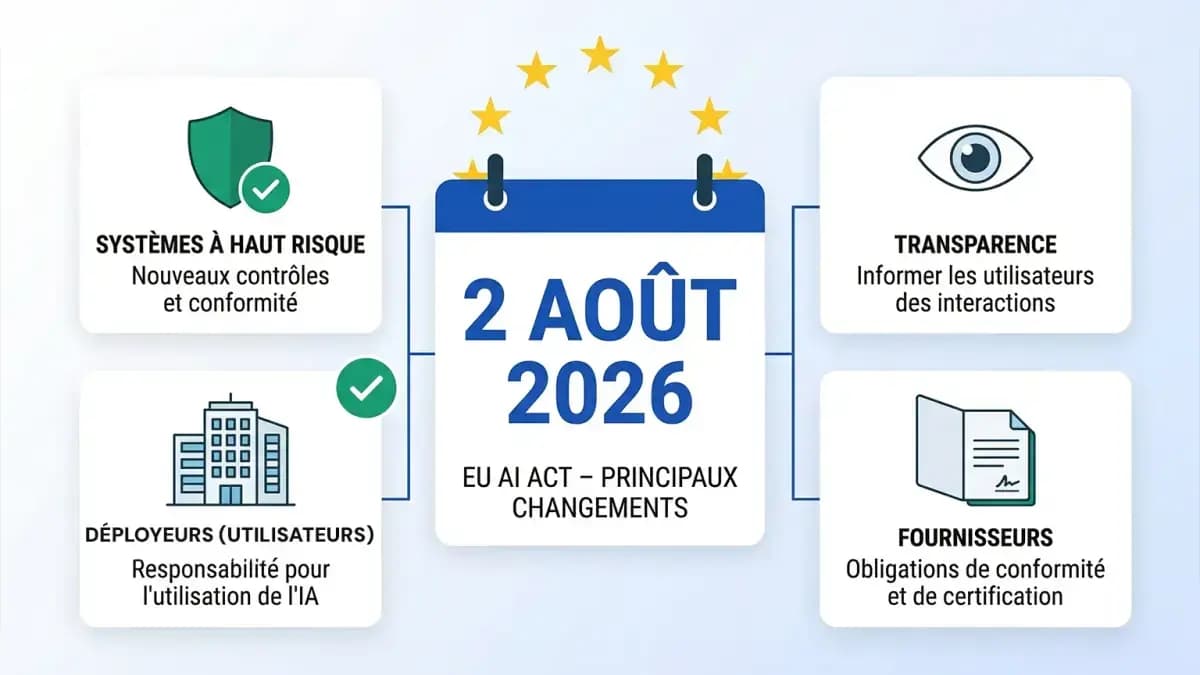
- Aplicable desde el 2 de agosto de 2026: las obligaciones de transparencia del artículo 50, que se suman a las prácticas prohibidas, la alfabetización en IA, las reglas GPAI y el régimen sancionador ya vigentes
- Aplazado por el Ómnibus de IA (Reglamento (UE) 2026/1744, en vigor desde el 27 de julio de 2026): sistemas de alto riesgo del Anexo III al 2 de diciembre de 2027, productos del Anexo I al 2 de agosto de 2028
- 8 sectores de alto riesgo (a partir del 2 de diciembre de 2027): biometría, infraestructuras críticas, educación, empleo, servicios esenciales, aplicación de la ley, justicia y gestión de fronteras
- Proveedores y desplegadores de alto riesgo: documentación Anexo IV, gestión de riesgos, marcado CE, supervisión humana, registros, FRIA — a preparar desde ya
- Transparencia para todos: chatbots, IA generativa y deepfakes sujetos a obligaciones de divulgación independientemente de su nivel de riesgo; periodo de gracia hasta el 2 de diciembre de 2026 para el marcado legible por máquina de los sistemas ya comercializados
- Sanciones: hasta 15 millones de euros o el 3 % de la facturación mundial por incumplir el artículo 50 y, a partir de diciembre de 2027, las obligaciones de alto riesgo
Desde el 2 de agosto de 2026 se aplican las obligaciones de transparencia del artículo 50 del AI Act (Reglamento (UE) 2024/1689): chatbots, deepfakes, contenidos generados por IA y sistemas de reconocimiento de emociones deben señalarse. Las obligaciones de los sistemas de alto riesgo, en cambio, no comenzaron en esa fecha: se aplazaron al 2 de diciembre de 2027 (Anexo III) y al 2 de agosto de 2028 (Anexo I). Las prácticas prohibidas, la alfabetización en IA, las reglas GPAI y el régimen sancionador siguen plenamente aplicables.
Este aplazamiento resulta del Digital Omnibus sobre IA, adoptado como Reglamento (UE) 2026/1744, publicado en el Diario Oficial el 24 de julio de 2026 y en vigor desde el 27 de julio de 2026. Ya no es una propuesta: es derecho vigente. Este artículo resume, a 1 de octubre de 2026, lo que la ley exige hoy y lo que queda por preparar.
Lo que ya se aplicaba antes del 2 de agosto de 2026
Para entender qué cambió en agosto, conviene recordar qué ya se aplicaba. El AI Act no entró en vigor de golpe — se ha desplegado progresivamente desde agosto de 2024:
- 2 de febrero de 2025: prohibición de prácticas de riesgo inaceptable (Artículo 5) — puntuación social, manipulación subliminal, ciertos usos biométricos en tiempo real. Estas reglas ya están en vigor y son exigibles.
- 2 de febrero de 2025: obligación de alfabetización en IA (Artículo 4) — proveedores y desplegadores deben adoptar medidas para la alfabetización en IA de su personal (formulación flexibilizada por el Ómnibus de IA).
- 2 de agosto de 2025: obligaciones para los modelos de IA de uso general (GPAI, Artículos 51–56) — aplicables a los proveedores de modelos como los LLM. El régimen sancionador (Artículo 99) se aplica desde la misma fecha.
Este calendario progresivo es deliberado: da a las organizaciones tiempo para adaptarse a las obligaciones más complejas. El Ómnibus de IA lo ha escalonado aún más para los sistemas de alto riesgo, sin tocar el plazo de la transparencia.
2 de agosto de 2026: qué se aplica y qué se aplazó
Sistemas de IA de alto riesgo (Anexo III): aplazados al 2 de diciembre de 2027
Este iba a ser el núcleo del 2 de agosto de 2026, pero el Ómnibus de IA aplazó estas obligaciones al 2 de diciembre de 2027. El Anexo III enumera ocho ámbitos en los que los sistemas de IA se clasifican automáticamente como de alto riesgo:
- Biometría: identificación biométrica remota, categorización biométrica, reconocimiento de emociones
- Infraestructuras críticas: gestión de redes eléctricas, de agua, de gas y de transporte
- Educación y formación: sistemas que determinan el acceso a instituciones educativas, evaluación del alumnado
- Empleo y recursos humanos: herramientas de selección de personal, gestión del desempeño, evaluación de candidatos
- Servicios esenciales: scoring crediticio, seguros, evaluación de solicitudes de prestaciones sociales
- Aplicación de la ley: elaboración de perfiles delictivos, evaluación de la fiabilidad de las pruebas, evaluación del riesgo de reincidencia
- Justicia y procesos democráticos: apoyo a la toma de decisiones judiciales
- Gestión de fronteras: evaluación de riesgos de personas en fronteras, verificación de documentos
Si su organización desarrolla o utiliza un sistema de IA en alguno de estos ámbitos, las obligaciones del Capítulo III del AI Act se le aplicarán a partir del 2 de diciembre de 2027 — ya sea una herramienta desarrollada internamente o un SaaS de terceros. El aplazamiento da tiempo, no una exención.
Obligaciones de transparencia para todos (Artículo 50): aplicables desde el 2 de agosto de 2026
El Artículo 50 no concierne únicamente a los sistemas de alto riesgo — desde el 2 de agosto de 2026 se aplica a todos los sistemas de IA que interactúan con personas o generan contenido sintético:
- Chatbots y agentes conversacionales (Art. 50§1): cualquier sistema que interactúe con un ser humano debe informarle claramente de que está hablando con una IA.
- Deepfakes y contenidos manipulados (Art. 50§4): los contenidos de audio o visuales manipulados para parecerse a personas reales deben identificarse claramente como tales.
- Reconocimiento de emociones (Art. 50§3): cualquier persona sometida a un sistema de reconocimiento emocional debe ser informada de ello.
Nota importante: el Artículo 50§2 (marcado legible por máquina de los contenidos generados por IA) se aplica desde el 2 de agosto de 2026 a los sistemas introducidos en el mercado a partir de esa fecha; los sistemas ya comercializados antes del 2 de agosto de 2026 disponen de un periodo de gracia hasta el 2 de diciembre de 2026. La Comisión publicó sus directrices definitivas sobre el artículo 50 el 20 de julio de 2026, así como un código de buenas prácticas sobre el marcado y etiquetado de contenidos generados por IA (voluntario) el 10 de junio de 2026.
Qué implica esto para los proveedores
Si desarrolla y comercializa un sistema de IA de alto riesgo, es proveedor en el sentido del Artículo 3. Sus obligaciones, aplicables a partir del 2 de diciembre de 2027 (Anexo III) o del 2 de agosto de 2028 (Anexo I), son sustanciales:
- Documentación técnica (Art. 11 + Anexo IV): un expediente completo en 9 secciones que cubre la descripción del sistema, arquitectura, gobernanza de datos, gestión de riesgos, métricas de rendimiento, instrucciones de uso, vigilancia post-comercialización, sistema de gestión de la calidad y declaración de conformidad.
- Sistema de gestión de riesgos (Art. 9): un proceso continuo de identificación, evaluación y mitigación de riesgos durante todo el ciclo de vida del sistema.
- Gobernanza de datos (Art. 10): los conjuntos de datos de entrenamiento deben estar documentados, ser representativos y someterse a un análisis de sesgos.
- Supervisión humana (Art. 14): el sistema debe diseñarse para permitir que un ser humano supervise, comprenda e intervenga en su funcionamiento.
- Marcado CE + declaración de conformidad (Art. 47–49): atestación formal del cumplimiento antes de la comercialización.
- Registro en la base de datos de la UE (Art. 71): registro obligatorio antes de la puesta en servicio para la mayoría de los sistemas de alto riesgo.
La elaboración de esta documentación se estima entre 40 y 80 horas para un sistema complejo. AiActo estructura este proceso sección por sección con un asistente de IA contextual, reduciendo significativamente ese tiempo de preparación.
Qué implica esto para los desplegadores
Si utiliza un sistema de IA de alto riesgo desarrollado por un tercero, es desplegador en el sentido del Artículo 3. Sus obligaciones, sujetas a los mismos plazos, son distintas pero igualmente reales:
- Supervisión humana efectiva (Art. 26§2): debe establecer procedimientos que permitan a una persona cualificada supervisar el sistema, interpretar sus resultados e intervenir o detenerlo si es necesario.
- Conservación de registros (Art. 26§6): los registros generados automáticamente deben conservarse durante al menos seis meses.
- Información a las personas afectadas (Art. 26§6 + Art. 50): toda persona sujeta a una decisión influenciada por un sistema de alto riesgo debe ser informada.
- Uso conforme a las instrucciones del proveedor (Art. 26§1): no puede desviar el sistema de su uso previsto sin asumir la responsabilidad de proveedor.
- Evaluación de impacto sobre los derechos fundamentales — FRIA (Art. 27): obligatoria para los organismos públicos y ciertos operadores de servicios esenciales antes de la implantación.
Las sanciones aplicables
El AI Act establece un régimen de sanciones progresivo y disuasorio (Artículo 99), aplicable desde el 2 de agosto de 2025:
- Hasta 35 millones € o el 7 % de la facturación mundial por prácticas prohibidas (Artículo 5) — ya exigibles desde febrero de 2025
- Hasta 15 millones € o el 3 % de la facturación mundial por incumplimiento de las obligaciones de transparencia (Artículo 50), exigibles desde el 2 de agosto de 2026, y, a partir del 2 de diciembre de 2027, de las obligaciones de alto riesgo
- Hasta 7,5 millones € o el 1 % de la facturación mundial por proporcionar información inexacta a las autoridades
Qué hacer ahora
- Clasificar sus sistemas de IA — identifique cuáles entran en el Anexo III, cuáles están sujetos al Artículo 50 y cuáles tienen un riesgo mínimo.
- Determinar su rol — ¿proveedor, desplegador o ambos? Este rol determina la totalidad de sus obligaciones.
- Auditar a sus proveedores SaaS — pregunte a sus proveedores de IA si son conformes, si disponen de documentación técnica y si están registrados en la base de datos de la UE.
- Construir su expediente documental — incluso como desplegador, debe poder demostrar sus procesos de supervisión humana.
- Informar a sus usuarios — es la prioridad: las obligaciones de transparencia del Artículo 50 se aplican desde el 2 de agosto de 2026. Actualice sus avisos legales e interfaces, y prepare el marcado legible por máquina antes del 2 de diciembre de 2026 si su sistema ya estaba en el mercado.
El diagnóstico gratuito de AiActo le permite completar los pasos 1 y 2 en menos de 3 minutos — y obtener un resumen personalizado de sus obligaciones antes de los próximos plazos.
Preguntas frecuentes
¿Aplazó el Digital Omnibus las obligaciones del 2 de agosto de 2026?
En parte. El Ómnibus de IA, adoptado como Reglamento (UE) 2026/1744 y en vigor desde el 27 de julio de 2026, aplazó las obligaciones de los sistemas de alto riesgo del Anexo III al 2 de diciembre de 2027 y las de los productos del Anexo I al 2 de agosto de 2028. No aplazó el artículo 50: las obligaciones de transparencia se aplican desde el 2 de agosto de 2026, con un periodo de gracia hasta el 2 de diciembre de 2026 para el marcado legible por máquina (Art. 50§2) de los sistemas ya comercializados antes de esa fecha.
Mi sistema de IA ya estaba en servicio antes del 2 de agosto de 2026 — ¿estoy exento?
No de la transparencia: el artículo 50 se aplica a su sistema; solo el marcado legible por máquina (Art. 50§2) dispone de un plazo hasta el 2 de diciembre de 2026 para los sistemas introducidos en el mercado antes del 2 de agosto de 2026. Para el alto riesgo, el Artículo 111 prevé un régimen transitorio para los sistemas ya comercializados — siempre que no sufran ninguna modificación significativa. Si su sistema evoluciona, se aplican las nuevas obligaciones. Compruebe este régimen en el texto modificado por el Ómnibus de IA.
¿Cómo sé si mi sistema es de alto riesgo?
La clasificación se basa en dos criterios: el ámbito de aplicación (Anexo III) y la naturaleza del sistema. Una herramienta de selección de CVs por IA es de alto riesgo por definición. Un generador de texto de marketing generalmente no lo es. En caso de duda, el diagnóstico de AiActo aplica la lógica del Anexo III a su caso específico en pocas preguntas.
¿Se aplican las obligaciones a las herramientas de IA utilizadas únicamente de forma interna?
Sí, a partir del 2 de diciembre de 2027, siempre que el sistema entre en el Anexo III y las personas afectadas por sus decisiones sean individuos — empleados, candidatos, clientes. Una herramienta de gestión del desempeño de empleados basada en IA entra en el ámbito del AI Act aunque nunca se comercialice.
¿Cuáles son los próximos plazos después del 2 de agosto de 2026?
2 de diciembre de 2026: fin del periodo de gracia para el marcado legible por máquina (Art. 50§2) de los sistemas introducidos en el mercado antes del 2 de agosto de 2026. 2 de diciembre de 2027: sistemas de alto riesgo del Anexo III. 2 de agosto de 2028: sistemas de alto riesgo integrados en productos regulados por otras legislaciones europeas (Anexo I — productos sanitarios, maquinaria, equipos de radio). Estos últimos se benefician de tiempo adicional porque su cumplimiento implica procedimientos de certificación sectorial más complejos.
El 2 de agosto de 2026 no fue un plazo abstracto: la transparencia ya es exigible, y el aplazamiento del alto riesgo está recogido en un reglamento publicado en el Diario Oficial de la Unión Europea. Las organizaciones que estructuren su cumplimiento desde ahora, sin esperar a diciembre de 2027, estarán mejor protegidas, mejor documentadas y mejor posicionadas. Consulte el calendario completo del AI Act en AiActo para visualizar todas las etapas del calendario regulatorio.