AI Act : ce qui s'applique depuis le 2 août 2026 et ce qui est reporté
En bref
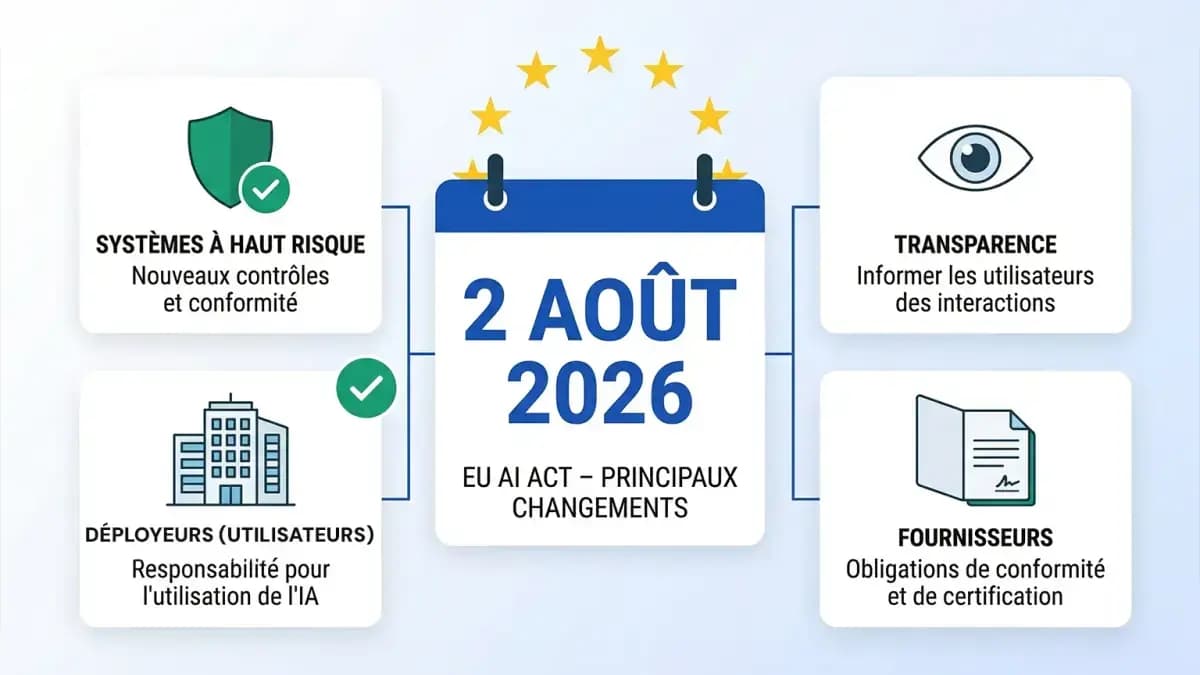
- Applicable depuis le 2 août 2026 : les obligations de transparence de l'article 50, qui s'ajoutent aux pratiques interdites, à la maîtrise de l'IA, aux règles GPAI et au régime de sanctions déjà en vigueur
- Reporté par l'Omnibus IA (Règlement (UE) 2026/1744, en vigueur depuis le 27 juillet 2026) : systèmes à haut risque de l'Annexe III au 2 décembre 2027, produits de l'Annexe I au 2 août 2028
- 8 secteurs concernés par le haut risque (à partir du 2 décembre 2027) : biométrie, infrastructures critiques, éducation, emploi, services essentiels, répression, justice et gestion des frontières
- Fournisseurs et déployeurs à haut risque : documentation Annexe IV, gestion des risques, marquage CE, supervision humaine, logs, FRIA - à préparer dès maintenant
- Transparence pour tous : chatbots, IA générative et deepfakes soumis à des obligations de divulgation quel que soit leur niveau de risque ; délai de grâce jusqu'au 2 décembre 2026 pour le marquage lisible par machine des systèmes déjà sur le marché
- Sanctions : jusqu'à 15 millions d'euros ou 3 % du CA mondial pour manquement à l'article 50 et, à partir de décembre 2027, aux obligations haut risque
Depuis le 2 août 2026, les obligations de transparence de l'article 50 de l'AI Act (Règlement (UE) 2024/1689) s'appliquent : chatbots, deepfakes, contenus générés par IA et systèmes de reconnaissance des émotions doivent être signalés. Les obligations des systèmes à haut risque, en revanche, n'ont pas démarré à cette date : elles ont été reportées au 2 décembre 2027 (Annexe III) et au 2 août 2028 (Annexe I). Les pratiques interdites, la maîtrise de l'IA, les règles GPAI et le régime de sanctions restent pleinement applicables.
Ce report résulte du Digital Omnibus sur l'IA, adopté comme Règlement (UE) 2026/1744, publié au Journal officiel le 24 juillet 2026 et en vigueur depuis le 27 juillet 2026. Ce n'est plus une proposition, c'est du droit positif. Cet article fait le point, au 1er octobre 2026, sur ce que la loi impose aujourd'hui et sur ce qu'il reste à préparer.
Ce qui s'appliquait déjà avant le 2 août 2026
Pour comprendre ce qui a changé en août, il faut rappeler ce qui s'appliquait déjà. L'AI Act n'est pas entré en vigueur d'un bloc - il se déploie progressivement depuis août 2024 :
- 2 février 2025 : interdiction des pratiques à risque inacceptable (Article 5) - scoring social, manipulation subliminale, certains usages biométriques en temps réel. Ces règles sont déjà en vigueur et sanctionnables.
- 2 février 2025 : obligation de littératie IA (Article 4) - les fournisseurs et déployeurs doivent prendre des mesures pour la maîtrise de l'IA de leur personnel (formulation assouplie par l'Omnibus IA).
- 2 août 2025 : obligations pour les modèles d'IA à usage général (GPAI, Articles 51-56) - applicables aux fournisseurs de modèles comme les LLM. Le régime de sanctions (Article 99) s'applique depuis la même date.
Ce calendrier progressif est délibéré : il laisse aux entreprises le temps de s'adapter aux obligations les plus complexes. L'Omnibus IA l'a encore étalé pour les systèmes à haut risque, sans toucher à l'échéance de la transparence.
Le 2 août 2026 : ce qui s'applique et ce qui a été reporté
Les systèmes d'IA à haut risque (Annexe III) : reportés au 2 décembre 2027
C'était le cœur annoncé du 2 août 2026, mais l'Omnibus IA a reporté ces obligations au 2 décembre 2027. L'Annexe III liste huit domaines dans lesquels les systèmes d'IA sont automatiquement classés à haut risque :
- Biométrie : identification biométrique à distance, catégorisation biométrique, reconnaissance des émotions
- Infrastructures critiques : gestion du réseau électrique, de l'eau, du gaz, des transports
- Éducation et formation : systèmes déterminant l'accès aux établissements, évaluation des élèves
- Emploi et ressources humaines : outils de recrutement, de gestion des performances, d'évaluation des candidats
- Services essentiels : scoring de crédit, assurance, évaluation des demandes de prestations sociales
- Répression : détection de profils criminels, évaluation de la fiabilité des preuves, évaluation du risque de récidive
- Justice et processus démocratiques : aide à la décision judiciaire
- Gestion des frontières : évaluation des risques liés aux personnes aux frontières, vérification des documents
Si votre organisation développe ou utilise un système d'IA dans l'un de ces domaines, les obligations du Chapitre III de l'AI Act s'appliqueront à vous à partir du 2 décembre 2027 - qu'il s'agisse d'un outil développé en interne ou d'un SaaS tiers. Le report donne du temps, pas une dispense.
Les obligations de transparence pour tous (Article 50) : applicables depuis le 2 août 2026
L'Article 50, que l'Omnibus IA n'a pas reporté, ne concerne pas seulement les systèmes à haut risque - il s'applique depuis le 2 août 2026 à tous les systèmes d'IA qui interagissent avec des humains ou génèrent du contenu synthétique :
- Chatbots et agents conversationnels (Art. 50§1) : tout système interagissant avec un humain doit l'informer clairement qu'il parle à une IA. Exceptions : usage professionnel où c'est évident, ou cas légitimes de personnages fictifs.
- Deepfakes et contenus manipulés (Art. 50§4) : les contenus audio ou visuels manipulés pour ressembler à des personnes réelles doivent être clairement identifiés comme tels.
- Reconnaissance des émotions (Art. 50§3) : toute personne soumise à un système de reconnaissance émotionnelle doit en être informée.
Note importante : l'Article 50§2 (marquage lisible par machine des contenus générés par IA) s'applique depuis le 2 août 2026 aux systèmes mis sur le marché à partir de cette date ; les systèmes déjà sur le marché avant le 2 août 2026 bénéficient d'un délai de grâce jusqu'au 2 décembre 2026. La Commission a publié ses lignes directrices définitives sur l'article 50 le 20 juillet 2026, ainsi qu'un code de bonnes pratiques sur le marquage et l'étiquetage des contenus générés par IA (volontaire) le 10 juin 2026.
Ce que cela implique pour les fournisseurs
Si vous développez et commercialisez un système d'IA à haut risque, vous êtes fournisseur au sens de l'Article 3. Vos obligations, applicables à partir du 2 décembre 2027 (Annexe III) ou du 2 août 2028 (Annexe I), sont substantielles :
- Documentation technique (Art. 11 + Annexe IV) : un dossier complet en 9 sections couvrant la description du système, l'architecture, la gouvernance des données, la gestion des risques, les métriques de performance, les instructions d'utilisation, le monitoring post-marché, le système qualité et la déclaration de conformité.
- Système de gestion des risques (Art. 9) : un processus continu d'identification, d'évaluation et d'atténuation des risques tout au long du cycle de vie du système.
- Gouvernance des données (Art. 10) : les jeux de données d'entraînement doivent être documentés, représentatifs et faire l'objet d'une analyse de biais.
- Supervision humaine (Art. 14) : le système doit être conçu pour permettre à un humain de surveiller, comprendre et intervenir sur son fonctionnement.
- Marquage CE + déclaration de conformité (Art. 47-49) : attestation formelle du respect des exigences avant mise sur le marché.
- Enregistrement dans la base de données EU (Art. 71) : obligation d'enregistrement avant mise en service pour la plupart des systèmes haut risque.
La rédaction de cette documentation représente un travail estimé entre 40 et 80 heures pour un système complexe. AiActo structure cette démarche section par section avec un assistant IA contextuel, réduisant significativement ce temps de préparation.
Ce que cela implique pour les déployeurs
Si vous utilisez un système d'IA à haut risque développé par un tiers, vous êtes déployeur au sens de l'Article 3. Vos obligations, soumises aux mêmes échéances, sont distinctes mais tout aussi réelles :
- Supervision humaine effective (Art. 26§2) : vous devez mettre en place des procédures permettant à une personne qualifiée de surveiller le système, d'interpréter ses sorties et d'intervenir ou de l'arrêter si nécessaire.
- Conservation des logs (Art. 26§6) : les journaux automatiques générés par le système doivent être conservés pendant au moins six mois.
- Information des personnes concernées (Art. 26§6 + Art. 50) : toute personne soumise à une décision influencée par un système à haut risque doit en être informée.
- Utilisation conforme aux instructions du fournisseur (Art. 26§1) : vous ne pouvez pas détourner le système de l'usage prévu sans en assumer la responsabilité de fournisseur.
- Évaluation d'impact sur les droits fondamentaux - FRIA (Art. 27) : obligatoire pour les organismes publics et certains opérateurs de services essentiels avant déploiement.
Les sanctions applicables
L'AI Act prévoit un régime de sanctions progressif et dissuasif (Article 99), applicable depuis le 2 août 2025 :
- Jusqu'à 35 millions € ou 7 % du CA mondial pour les pratiques interdites (Article 5) - déjà applicables depuis février 2025
- Jusqu'à 15 millions € ou 3 % du CA mondial pour les manquements aux obligations de transparence (Article 50), exigibles depuis le 2 août 2026, et, à partir du 2 décembre 2027, aux obligations des systèmes à haut risque
- Jusqu'à 7,5 millions € ou 1 % du CA mondial pour la fourniture d'informations inexactes aux autorités
Pour les PME, le règlement prévoit que les autorités tiennent compte de la taille et des ressources de l'organisation. Mais l'exemption n'existe pas - une PME peut bénéficier d'une application proportionnée, pas d'une dispense.
Ce qu'il faut faire maintenant
Voici les actions prioritaires selon votre profil :
- Classifier vos systèmes d'IA -identifier lesquels tombent dans l'Annexe III, lesquels relèvent de l'Article 50, et lesquels sont à risque minimal. C'est le prérequis à toute autre démarche.
- Déterminer votre rôle - fournisseur, déployeur, ou les deux ? Ce rôle détermine l'intégralité de vos obligations.
- Auditer vos fournisseurs SaaS - demandez à vos prestataires IA s'ils sont conformes, s'ils disposent d'une documentation technique et s'ils sont enregistrés dans la base EU.
- Constituer votre dossier documentaire - même si vous êtes déployeur, vous devez pouvoir prouver votre supervision humaine et vos processus de contrôle.
- Informer vos utilisateurs - c'est l'urgence : les obligations de transparence de l'Article 50 s'appliquent depuis le 2 août 2026. Mettez à jour vos mentions légales, interfaces et communications, et préparez le marquage lisible par machine avant le 2 décembre 2026 si votre système était déjà sur le marché.
Le diagnostic gratuit AiActo vous permet de réaliser les étapes 1 et 2 en moins de 3 minutes - et d'obtenir une synthèse personnalisée de vos obligations avant les prochaines échéances.
Questions fréquentes
Le Digital Omnibus a-t-il reporté les obligations du 2 août 2026 ?
En partie. L'Omnibus IA, adopté comme Règlement (UE) 2026/1744 et en vigueur depuis le 27 juillet 2026, a reporté les obligations des systèmes à haut risque de l'Annexe III au 2 décembre 2027 et celles des produits de l'Annexe I au 2 août 2028. Il n'a pas reporté l'article 50 : les obligations de transparence s'appliquent depuis le 2 août 2026, avec un délai de grâce jusqu'au 2 décembre 2026 pour le marquage lisible par machine (Art. 50§2) des systèmes déjà sur le marché avant cette date.
Mon système d'IA était déjà en service avant le 2 août 2026 - suis-je exempté ?
Pas pour la transparence : l'article 50 s'applique à votre système ; seul le marquage lisible par machine (Art. 50§2) bénéficie d'un délai jusqu'au 2 décembre 2026 pour les systèmes mis sur le marché avant le 2 août 2026. Pour le haut risque, l'Article 111 prévoit un régime transitoire pour les systèmes déjà sur le marché, à condition qu'ils ne fassent l'objet d'aucune modification significative. Si votre système évolue, les nouvelles obligations s'appliquent. Vérifiez ce régime dans le texte tel que modifié par l'Omnibus IA.
Comment savoir si mon système est à haut risque ?
La classification repose sur deux critères : le domaine d'application (Annexe III) et la nature du système. Un outil RH de tri de candidatures est à haut risque par définition. Un générateur de texte marketing ne l'est généralement pas. En cas de doute, le diagnostic AiActo applique la logique de l'Annexe III à votre cas spécifique en quelques questions.
Les obligations s'appliquent-elles aux outils IA utilisés uniquement en interne ?
Oui, à partir du 2 décembre 2027, dès lors que le système relève de l'Annexe III et que les personnes affectées par ses décisions sont des individus (salariés, candidats, clients). Un outil de gestion des performances des employés alimenté par l'IA tombe dans le champ de l'AI Act même s'il n'est jamais commercialisé.
Quelles sont les prochaines échéances après le 2 août 2026 ?
Le 2 décembre 2026 : fin du délai de grâce pour le marquage lisible par machine (Art. 50§2) des systèmes mis sur le marché avant le 2 août 2026. Le 2 décembre 2027 : les systèmes à haut risque de l'Annexe III. Le 2 août 2028 : les systèmes à haut risque intégrés dans des produits réglementés par d'autres législations européennes (Annexe I - dispositifs médicaux, machines, équipements radio). Ces derniers bénéficient d'un délai supplémentaire car leur conformité implique des procédures de certification sectorielles plus complexes.
Le 2 août 2026 n'a pas été une échéance abstraite : la transparence est désormais exigible, et le report du haut risque est inscrit dans un règlement publié au Journal officiel de l'Union européenne. Les organisations qui structurent leur conformité dès maintenant, sans attendre décembre 2027, seront mieux protégées, mieux documentées, et mieux positionnées sur un marché où la confiance dans l'IA devient un avantage compétitif. Consultez l'échéancier complet de l'AI Act pour visualiser toutes les étapes du calendrier réglementaire.